2017年10月20日,一年一度的中国系统架构师大会(SACC)再次盛装亮相。作为国内最负盛名的建筑师盛会,SACC 2017汇聚了100多位国内外顶尖专家,围绕云计算、人工智能、大数据、移动互联网、工业应用等热点领域进行思维碰撞和技术交流。
在网络架构设计与优化实践第三天(专场17),来自苏宁云商IT总部的架构师朱一泉先生以“苏宁HTTPS实践之路:如何兼顾安全与性能”为主题,进行了精彩的分享,更多关于应用层的改进与优化。
我们为什么要用HTTPS?
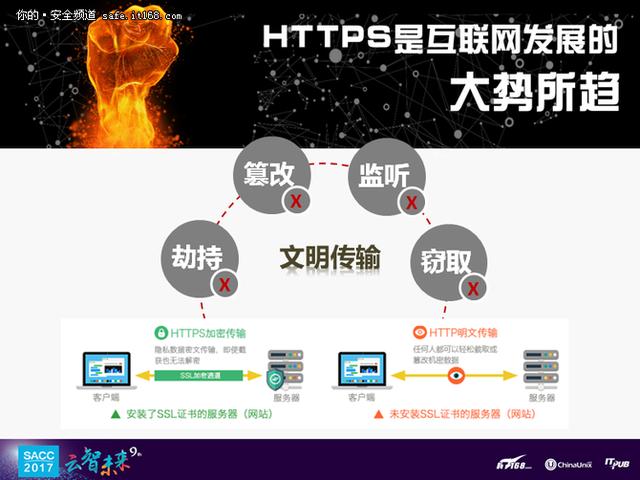
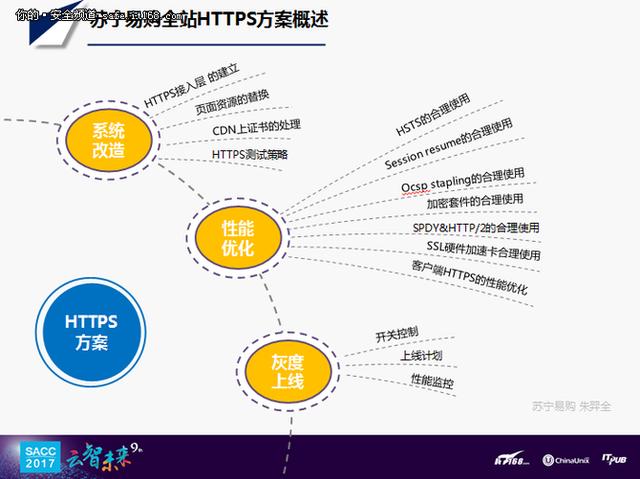
强烈建议尽快完成SSL握手、统一接入和调度,业务系统无需统一调整、优化和升级,以提高接入层的性能和安全性,替代页面资源。
商业CDN上的证书和私钥怎么处理?
无论是主动向商业CDN厂商提供私钥(HTTPS已经不安全)还是双证书策略(临时解决方案,非永久解决方案),都不如Keyless解决方案,适合金融,提供实时计算的密钥服务器。当CDN需要使用私钥时,会通过加密通道将必要的参数传递给密钥服务器,密钥服务器计算结果并返回。
合理使用HSTS的好处是减少HTTP 302跳转的开销。302跳转不仅暴露了用户的访问站点,还容易被中间人支持(降级劫持,中间人攻击),最重要的是降低了访问速度(影响性能)。
缺点如下:1。在最大过期时间内,HSTS在客户端被强制HTTPS,这超出了服务器的控制。因此,HTTPS在需要降级时不能及时切换到HTTP。2.HSTS是一个严格的HTTPS。一旦网络证书有误,网页将直接无法访问(用户无法选择忽略)。
合理使用会话恢复、会话票证(RFC 5077)该函数需要打开前向加密支持的密钥套件,如ECDH-ras-aes128-sha256,以提高安全性。为了维护安全性,需要经常更换seesion_ticket.key。
然后,合理使用假启动、Ocsp stapling、加密套件、SPDY &:合理使用HTTP/2、Nginx启用HTTP/2存在的问题、合理使用SSL硬件加速卡、客户端HTTPS的性能优化.....最后强调DNS反劫持:HttpDNS绕过公共DNS,使网站访问始终正确。
未来互联网和移动互联网将越来越是一个服务交易的闭环链,这意味着用户对技术的依赖性越来越强,需要更安全的网络托管环境,否则安全事件将会层出不穷。
如今,互联网已经进入了全站HTTPS时代,用户需要一个更安全的网络托管环境。同时,HTTPS也可以避免竞争对手的广告在其官网被劫持时的尴尬!