
移动支付网讯:近日,一则“1400名学生莫名其妙开了二类、三类账户”的新闻引起业内关注。让我们一起回顾一下整个故事。
1400名学生莫名其妙被开户,回应“不规范操作”[S2/]
近日,据相关媒体报道,广西崇左幼儿师范高等专科学校(以下简称“崇左幼师”)多名毕业生反映,自己莫名其妙地以个人名义开设了银行电子账户,有的人有10多个账户,均为中国农业银行崇左江州支行开设。
开户的学生称从未在银行网点开通电子账户服务,怀疑个人信息被泄露。
10日晚,崇左少儿学院发布声明称,学校未通过任何渠道泄露学生身份信息,未代学生开立银行账户或办理一类、二类、三类卡账户。
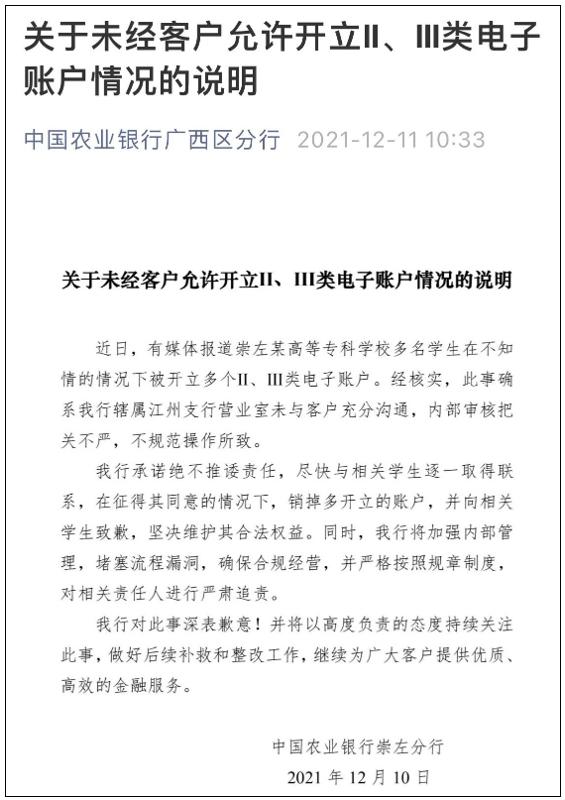
11日上午,农行广西分行微信公众号发布声明称,此事件确系农行江州支行与客户沟通不充分、内部审核不严、操作不规范所致。该声明承诺将尽快与相关学生逐一取得联系,并注销已开设的账户。同时,将加强内部管理,严肃追究相关责任人的责任。
“五要素”验证二类和三类开户
这个事件有两个关键问题。学生的个人信息被泄露了吗?二类户和三类户是如何在用户不知情的情况下开通的?
我们不知道个人信息是否被泄露。但对于莫名其妙开设的ⅱ类、ⅲ类账户,显然不是“操作不规范”那么简单。
众所周知,从2015年底开始,中国人民银行陆续出台文件启动账户管理制度改革,包括2015年发布的392号文件《中国人民银行关于改进个人银行账户服务加强账户管理的通知》。2016年发布的《中国人民银行关于加强支付结算管理防范电信网络新型违法犯罪的通知》第261号、《中国人民银行关于实行个人银行账户分类管理制度的通知》第302号、《中国人民银行关于完善个人银行账户分类管理的通知》第16号,对银行账户分类管理做出了各种细致的要求。
其中,对银行通过电子渠道面对面开立二类、三类账户有明确要求,即“五要素”和“四要素”。
其中,银行通过电子渠道面对面为个人开立ⅱ类账户时,需要核实的信息至少包括:开户申请人姓名、居民身份证号、手机号、绑定账户的账号(卡号)、绑定账户是ⅰ类账户还是信用卡账户等。
银行通过电子渠道面对面为个人开立ⅲ类账户时,需要核实的信息至少包括:开户申请人姓名、居民身份证号码、手机号码、绑定账户的账号(卡号)。
此外,它们还有一个共同的验证要求,即开立的ⅱ类和ⅲ类账户需要与绑定账户由同一人开立。和注册人的验证手机号需要一致。
此外,根据移动支付网络,针对非法开设二类、三类账户的漏洞,人民银行也做出了详细的开设要求。例如,中国人民银行在回答记者提问时表示:
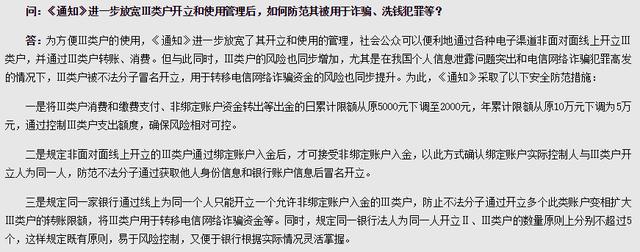
根据论文报道的信息,每个开立的农行账户可用余额为0.01元。实际上,这是银行为成功开立二类、三类账户而附加的条件,要求用户通过绑定账户操作1分钱转账,以判断绑定账户的真实性,也是人民银行要求的第二条规定在上图中的体现。
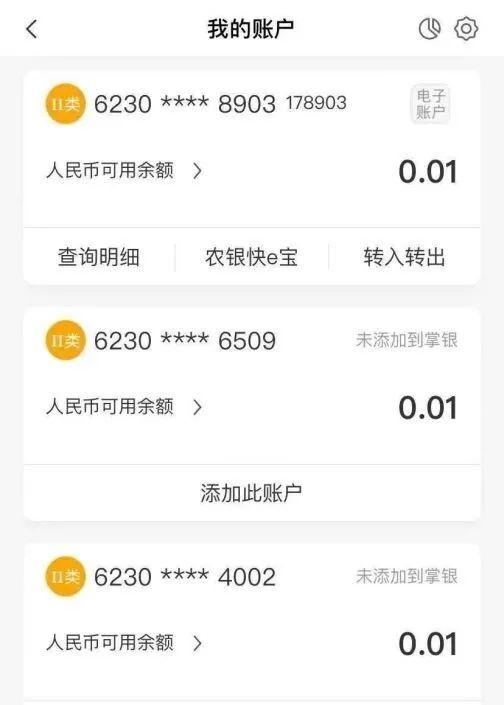
ABC账户列表截图
但是,这0.01元是如何在未经用户同意的情况下被转走开户的呢?开设的账户是否真的达到了绑定账户为同一人的要求?
此外,规定已经明确,同一银行通过网上只能为同一人开立一个ⅲ类账户,同时同一银行法人为同一人开立的ⅱ类和ⅲ类账户原则上不超过5个。此次事件中,部分学生的二类、三类户总数甚至超过10户。这显然不符合监管要求。
个人银行账户分类管理的相关规定出台已久。银行在相关的开户流程中,应该有相当完善的开户流程和验证要求。这种“不规范操作”是个人做的吗?是否涉嫌非法使用用户个人信息?我们都需要打上一个大大的问号!
业内人士甚至认为,农行崇左分行对此事反应迅速,态度诚恳,承担责任,但其说法仍有“避重就轻”之嫌。显然,这件事不能用一句“操作不规范”来解释。无论是获取客户信息的方式,未经客户同意批量开户的决定,还是开户时的具体操作,都可能存在违法违规行为,需要彻查。
“二类”和“三类”家庭创新和发展的“风险”
个人银行账户的分类管理和二类、三类户的出现,原本是数字经济时代银行业线上创新业务发展的一个缩影。但是,二类户、三类户的出现一方面给了金融行业一些创新的业务模式,另一方面也孕育了一些违法犯罪的风险。
2019年3月,平顶山银行未严格执行账户管理机制,未限制持卡人开立ⅱ类账户数量,导致一名犯罪嫌疑人实名开立11个ⅱ类账户。由于银行系统版本更新导致的系统缺陷,在执行ⅰ类账户转入ⅱ类账户的逻辑时,未进行资金转账账户的余额验证和扣款,因此转账能够成功,交易过程中未及时触发银行风控系统的可疑交易监控。最终,嫌疑人重复进行转账操作166次,累计从无余额的ⅰ类户向其ⅱ类户转账人民币3113631.83元。
2019年12月底,金华市婺城区人民法院的一份刑事判决书披露,9人因妨害信用卡管理罪获刑。以薛某、黄某富为首的9人团伙利用他人身份信息非法开设二类、三类银行进行销售牟取暴利。判决书显示,在一个月的时间里,薛某纠集7人工作室开设银行账户,黄某福负责远程教授非法开卡技术,工作室其他人员具体实施“代理跳转”工作,即利用华润银行、温州民商银行、金华银行、浦发银行、中国银行、招商银行、建设银行等银行的App漏洞,,修改数据,用薛某购买的公民信息开了一万多。
2019年10月,只有初中文化的00后田被福建省厦门市思明区人民法院以非法获取计算机信息系统数据罪判处有期徒刑3年,并处罚金1万元,采取的也是同样的套路。2019年1月5日至1月15日期间,田利用虚假身份信息,通过软件包抓取、PS身份证等非法手段,在厦门银行手机银行App注册银行ⅱ类、ⅲ类户,并通过非法销售获利。
这些案子几乎是家常便饭。不法分子利用非法获取的个人信息(“银行卡、身份证、网银u盾、手机卡等四件套”),通过银行的漏洞,非法开设二类、三类账户,然后出售。
对此,2019年4月,中国人民银行发布了《中国人民银行支付结算司关于加强个人二类、三类银行结算账户风险防范的通知》(55号文)。对于全国范围内连续发生的个人ⅱ、ⅲ类户异常开户风险事件,突出表现为不法分子利用手机银行或直销银行系统的漏洞非法开立虚假ⅱ类账户,并以此为认证来源,跨行开立大量虚假ⅲ类账户,造成账户交叉风险。此类风险事件反映了银行业金融机构的一些问题,如业务系统安全存在隐患、未严格执行制度要求、账户验证应用不规范、风险监控机制缺失等。
因此,“55号文”特别强调了“五行”的合规性要求,以及相关开户认证通道和接口应用的自查升级等。,要求银行尽快上线,有效运用网络反欺诈相关措施,完善风险监控体系。
结论[/s2/]
二类、三类账户的创新发展,为银行展业提供了诸多便利,但也带来了诸多风险。
此前,银行在开立二类、三类账户时,往往存在一些系统性的漏洞,没有按照规定的“五行”验证账户的真实性,导致虚假账户的开立。现在在相关监管和程序相对完善的前提下,有必要深入思考为什么会出现类似的问题。







